

Mon chef a-t-il le droit de surveiller mon ordinateur ?
Retour au blog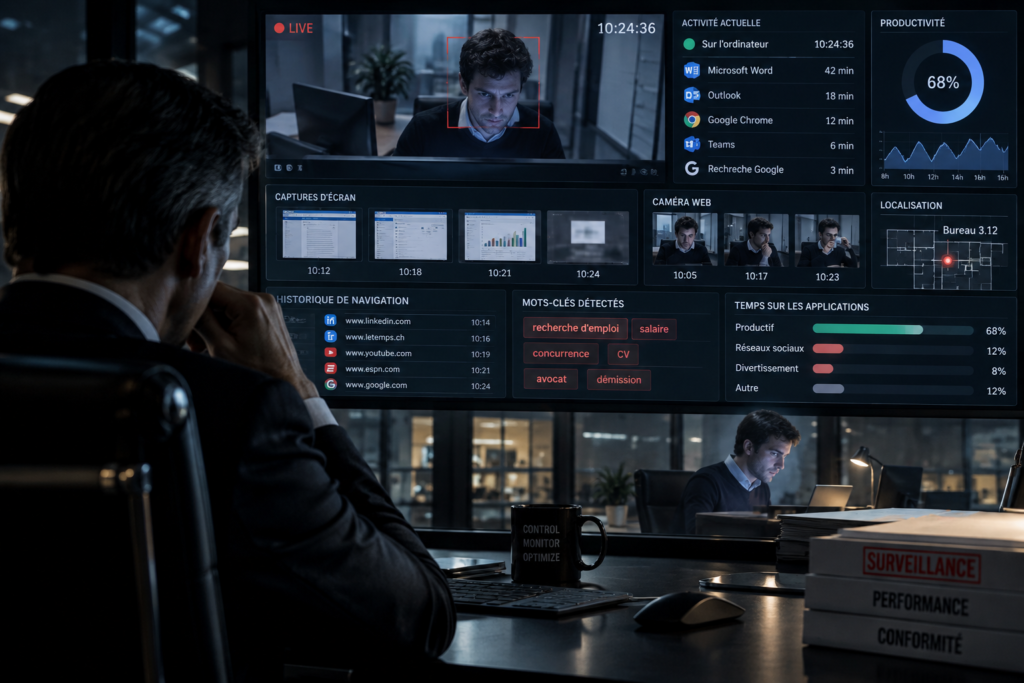
Lundi, 9 h 12. Entre deux e-mails, vous consultez votre e-banking, jetez un œil aux résultats du week-end et répondez à votre sœur sur WhatsApp Web. Puis une question vous traverse l’esprit : et si quelqu’un, au service informatique, voyait défiler tout cela en direct ?
La question n’a rien de paranoïaque. Les logiciels capables d’enregistrer chaque frappe, chaque site visité et une capture d’écran toutes les cinq minutes se vendent en quelques clics. Reste à savoir ce que le droit suisse permet d’en faire.
La réponse courte
Oui, l’employeur peut contrôler l’usage de l’ordinateur qu’il vous confie. Non, il ne peut pas vous espionner.
Le droit suisse interdit les systèmes destinés à surveiller le comportement des travailleurs. Les contrôles admis doivent poursuivre un but légitime, rester proportionnés et être annoncés à l’avance. Un logiciel espion installé en cachette est, en principe, illicite, et ce qu’il révèle peut être écarté par le juge. Le Tribunal fédéral l’a jugé en 2013, dans un arrêt qui sert encore de référence (ATF 139 II 7).
Le cadre juridique suisse : trois textes essentiels
Aucune loi suisse ne s’intitule « surveillance informatique des employés ». La réponse se construit à partir de trois textes qui se complètent, et qu’une surveillance doit respecter cumulativement.
L’interdiction de surveiller le comportement (art. 26 OLT 3)
L’ordonnance 3 relative à la loi sur le travail traite de la protection de la santé au travail. Son article 26 pose deux règles. D’abord, il est interdit d’utiliser des systèmes destinés à surveiller le comportement des travailleurs à leur poste. Ensuite, lorsqu’un système de contrôle est nécessaire pour d’autres raisons (sécurité, organisation du travail), il doit être conçu de manière à ne pas nuire à la santé ni à la liberté de mouvement des travailleurs.
Pourquoi une règle de santé ? Parce que se savoir observé en permanence produit du stress et dégrade le climat de travail. Le Tribunal fédéral reprend lui-même cette justification. La règle s’applique aussi aux administrations publiques.
Données du travailleur : les art. 328 et 328b CO
L’article 328 CO oblige l’employeur à protéger et respecter la personnalité de ses employés. L’article 328b CO précise que l’employeur ne peut traiter que les données qui portent sur les aptitudes du travailleur à occuper son emploi ou qui sont nécessaires à l’exécution du contrat. En clair : ce qui concerne votre travail, oui ; votre vie privée, non.
Protection des données au travail : la nLPD
L’article 328b CO renvoie en outre à la loi fédérale sur la protection des données, entièrement révisée et en vigueur depuis le 1er septembre 2023. Elle impose notamment que tout traitement de données soit licite, conforme à la bonne foi, proportionné et lié à une finalité reconnaissable pour la personne concernée (art. 6 nLPD). Un traitement qui porte atteinte à la personnalité n’est admissible que s’il est justifié par le consentement, un intérêt prépondérant ou la loi (art. 30 et 31 nLPD).
Traduit en langage courant, la surveillance doit passer trois filtres : avoir un but légitime (sécurité du réseau, prévention des abus, contrôle de la qualité du travail), ne pas aller au-delà du nécessaire, et être annoncée aux employés avant d’être mise en place.
Contrôle du travail et surveillance du salarié : où est la limite ?
La frontière a été tracée dans une affaire de GPS installés sur les véhicules de collaborateurs du service externe (ATF 130 II 425). Selon le résumé qu’en donne le Tribunal fédéral lui-même en 2013, l’article 26 OLT 3 n’interdit que les systèmes qui visent uniquement ou essentiellement le comportement des travailleurs. Il est dans la nature du contrat de travail que l’employeur contrôle l’activité de son personnel, y compris la qualité du travail, à condition d’en avoir informé les employés.
Même un système admis doit rester proportionné. Le GPS a été jugé licite dans son principe, notamment parce que le contrôle intervenait après coup, de manière indirecte et non permanente.
Dans le même esprit, le Tribunal fédéral a admis une caméra installée à l’insu du personnel et braquée sur la caisse d’un commerce, où les employés ne passaient que brièvement (6B_536/2009). Elle visait à prévenir les vols, pas à observer les gens toute la journée. Ses images ont pu servir de preuve.
L’arrêt de référence : le logiciel espion (ATF 139 II 7)
Les faits : Un consortium tessinois de protection civile soupçonne son chef instructeur, en poste depuis 24 ans, de passer son temps à des activités privées. Sans l’avertir, il installe sur son ordinateur le logiciel Spector Pro, du 15 juin au 22 septembre 2009. Le programme enregistre toute l’activité et, dès le 12 août, des captures d’écran régulières. Résultat : un rapport de 700 pages et un constat sévère. Près de 71 % du temps passé devant l’écran, soit environ 23 % de son temps de travail total, aurait été consacré à la presse en ligne, aux réseaux sociaux, à des vidéos, à l’e-banking ou à des courriels privés. Il est licencié avec effet immédiat.
La question : Cette surveillance était-elle licite, et ses résultats pouvaient-ils fonder le licenciement ?
La réponse : Non, sur toute la ligne. Le Tribunal fédéral confirme l’annulation du licenciement prononcée par le tribunal administratif cantonal. Son raisonnement tient en quatre points.
- C’était une surveillance du comportement. Trois mois d’enregistrement continu, y compris du contenu : un courriel très personnel de l’épouse, le CV du fils, des opérations bancaires avec numéros de comptes et soldes. De quoi dresser un véritable profil de la personnalité de l’employé (consid. 5.5.3).
- C’était disproportionné de toute façon. Même en admettant un but de sécurité ou de contrôle des prestations, des moyens bien moins intrusifs existaient : bloquer certains sites par un pare-feu, puis, si nécessaire, analyser les journaux de connexion (qui, quel site, quand), sans lire le contenu des échanges (consid. 5.5.4).
- La directive signée n’y changeait rien. L’employé avait accepté un règlement informatique prévoyant des contrôles, mais pas un dispositif aussi invasif. Le Tribunal ajoute qu’un accord donné d’avance à un logiciel espion aurait difficilement résisté au caractère impératif de l’article 26 OLT 3 (consid. 5.5.5).
- La preuve est inutilisable. Une preuve illicite n’est pas exclue automatiquement : le juge pèse les intérêts en présence. Ici, l’atteinte était grave, l’employeur n’enquêtait pas sur une infraction pénale et pouvait obtenir le même résultat légalement, avec les journaux de connexion et un rappel à l’ordre (consid. 6.4).
Sans preuve, le licenciement tombe. Le Tribunal relève encore que l’usage abusif d’internet constitue, dans un cas ordinaire, un manquement de moindre gravité : l’employeur aurait dû avertir l’employé avant de le licencier sur-le-champ (consid. 7.2).
Ce qu’il faut en retenir : L’arrêt ne dit pas que tout contrôle est interdit, ni que l’employé pouvait surfer à sa guise. Il dit que l’espionnage clandestin est le mauvais outil quand un outil légal suffit. Le Tribunal laisse d’ailleurs entrevoir une exception : un fondé soupçon d’infraction grave, que seul un dispositif discret permettrait d’établir (consid. 5.5.6). Il ne la définit pas plus avant. Autre nuance : il s’agissait d’un employé de droit public, mais l’arrêt repose sur l’article 26 OLT 3, qui vaut aussi pour le secteur privé.
WhatsApp et messages privés sur un appareil professionnel
Les faits : Un employé dispose d’un téléphone et d’un ordinateur portables professionnels. Son contrat réserve le téléphone à un usage professionnel et autorise des contrôles. Après son licenciement, il rend le téléphone réinitialisé. L’employeuse parvient malgré tout à récupérer ses données, dont des conversations WhatsApp privées avec ses proches et ses collègues, et les produit dans le procès qui les oppose.
La solution : Le Tribunal fédéral confirme l’atteinte illicite à la personnalité (arrêt du 25 août 2021). Prendre connaissance de ces messages et les transmettre constitue un traitement de données personnelles. Même lorsqu’un traitement entre a priori dans ce que permet l’article 328b CO, il reste soumis aux principes généraux de la protection des données. Or l’employeuse disposait de moyens moins intrusifs, comme interroger ses employés ou les faire entendre comme témoins. Dans un litige purement financier, son intérêt à se constituer des preuves ne justifiait pas une telle intrusion dans l’intimité de l’employé.
Ce qu’il faut en retenir : La clause « usage professionnel uniquement » ne transforme pas l’appareil en zone de non-droit. Si l’employeur sait que l’employé s’en sert aussi à titre privé, le contenu privé reste protégé, y compris après la fin des rapports de travail.
Ce que l’employeur peut faire
Le Tribunal fédéral reprend, dans l’ATF 139 II 7, la démarche par étapes recommandée par le Préposé fédéral à la protection des données (PFPDT). Ce n’est pas une liste fixée par la loi, mais c’est la grille qu’un juge aura en tête.
- Prévenir techniquement. Filtres, blocage de sites, protection contre les virus : on empêche l’abus plutôt que de le traquer.
- Annoncer les règles. Un règlement d’utilisation dit ce qui est permis et quels contrôles peuvent avoir lieu.
- Contrôler de manière anonyme. Des analyses globales ou par pseudonymes des journaux de connexion permettent de repérer une anomalie sans viser personne.
- Viser une personne seulement en cas d’abus ou de soupçon concret. L’analyse nominative des journaux est alors possible, à condition que le règlement l’ait annoncée.
Un exemple réel montre à quoi ressemble un contrôle ciblé. Dans la succursale genevoise d’une société en pleine restructuration, un système d’alerte signalait tout téléchargement de plus d’1 GB par jour vers un support externe. Une directive prévenait que toute copie sur clé USB était enregistrée. L’alerte a mis au jour un cadre qui avait copié environ 54 800 fichiers professionnels sur un disque privé. Son licenciement immédiat a été confirmé (4A_341/2019). Précaution de lecture : la licéité de la surveillance n’était pas contestée et le Tribunal ne l’a pas examinée. L’arrêt illustre une pratique, il ne la valide pas formellement.
Surveillance informatique au travail : les principales idées fausses
- « J’ai signé, donc tout est permis. » Non. Le consentement à un règlement couvre les contrôles qu’il décrit, pas davantage. Et l’interdiction de surveiller le comportement est impérative : on ne peut pas y renoncer par contrat.
- « La preuve est illicite, donc elle disparaît. » Pas forcément. En procédure civile, le juge peut retenir une preuve obtenue illicitement si l’intérêt à la manifestation de la vérité est prépondérant (art. 152 al. 2 CPC). Il le fait avec retenue. L’issue dépend de la gravité de l’atteinte, de l’enjeu du litige et de l’existence d’autres moyens de preuve. En procédure pénale, d’autres règles s’appliquent.
- « Une surveillance illicite me protège de toute sanction. » Non plus. Si l’abus est réel, l’employeur peut l’établir par d’autres moyens licites (journaux de connexion, témoins) et réagir. Il passera simplement, en règle générale, par un avertissement avant le licenciement immédiat.
- Employeur public ou privé. Pour un employeur privé, la nLPD s’applique. Pour un employé d’une administration cantonale ou communale, c’est la loi cantonale sur la protection des données, l’article 26 OLT 3 restant applicable dans les deux cas.
- Le volet pénal. Certaines intrusions peuvent tomber sous le coup du droit pénal, par exemple la soustraction de données personnelles (art. 179novies CP). Ces infractions se poursuivent sur plainte, dans un délai de trois mois. Dans l’affaire du logiciel espion, la plainte de l’employé avait été jugée tardive.
- Le regard de Strasbourg. La Cour européenne des droits de l’homme exige elle aussi que l’employé soit informé à l’avance de la nature et de l’étendue des contrôles (Grande Chambre, Barbulescu c. Roumanie, 2017).
Que faire en cas de surveillance informatique au travail ?
Si vous êtes employé. Lisez le règlement informatique de votre entreprise : c’est lui qui fixe ce que l’employeur a annoncé pouvoir contrôler. Partez du principe que l’activité sur un appareil professionnel laisse des traces, et rangez vos messages privés dans un dossier ou un compte clairement identifié comme tel. Si vous soupçonnez une surveillance cachée, vous pouvez demander à votre employeur quelles données il traite à votre sujet (droit d’accès, art. 25 nLPD). Les délais comptent, en particulier pour une plainte pénale : un avocat ou un syndicat pourra vous orienter.
Si vous êtes employeur. Écrivez un règlement clair avant de contrôler quoi que ce soit, et faites-le connaître. Misez d’abord sur la prévention technique. Préférez les journaux de connexion au contenu des échanges, l’analyse anonyme à l’analyse nominative, le contrôle ponctuel à la surveillance continue. En cas de soupçon, documentez pourquoi la mesure choisie est la moins intrusive possible. Et si l’abus se confirme, un avertissement écrit vaut souvent mieux qu’un licenciement immédiat fragile.
Conclusion : surveillance informatique et droit du travail suisse
L’employeur a le droit de savoir ce qui se passe sur ses machines. Il n’a pas le droit de lire par-dessus votre épaule pendant trois mois. Entre les deux, le droit suisse demande ce que l’on attend d’un bon chef : annoncer les règles, intervenir à bon escient, et parler avant de sanctionner. Quant aux résultats du week-end, la pause café reste le meilleur moment pour les consulter.
Questions fréquentes
Un employeur peut-il surveiller l’ordinateur professionnel d’un salarié en Suisse ?
Oui, dans certaines limites. Le contrôle des outils professionnels est possible, mais il doit respecter notamment l’art. 26 OLT 3, les art. 328 et 328b CO et la nLPD. Une surveillance destinée à observer en permanence le comportement du travailleur peut être interdite.
L’employeur peut-il installer un keylogger sur l’ordinateur d’un employé ?
Un keylogger enregistre les frappes au clavier et constitue donc une mesure particulièrement intrusive. Sa licéité dépend notamment de sa finalité, de sa proportionnalité, de l’information du travailleur et des circonstances concrètes. L’ATF 139 II 7 montre les limites d’une surveillance informatique clandestine et très intrusive.
L’employeur peut-il lire les messages WhatsApp d’un salarié ?
Le caractère professionnel du téléphone ou de l’ordinateur ne signifie pas que tout son contenu peut être consulté librement. Le Tribunal fédéral a notamment considéré comme illicite la prise de connaissance et la transmission de conversations WhatsApp privées dans l’arrêt 4A_518/2020.
Une preuve obtenue grâce à une surveillance illicite est-elle toujours inutilisable ?
Non. Une preuve obtenue illicitement n’est pas automatiquement exclue. En procédure civile, l’art. 152 al. 2 CPC prévoit, sous certaines conditions, une pesée des intérêts. En procédure pénale, d’autres règles sont applicables.
Le salarié doit-il être informé d’un système de surveillance informatique ?
L’information préalable constitue un élément important de la licéité du contrôle. Le règlement informatique de l’entreprise joue notamment un rôle central pour déterminer les contrôles annoncés aux travailleurs.
Sources juridiques
Bases légales
- Art. 26 de l’ordonnance 3 relative à la loi sur le travail (OLT 3 ; RS 822.113)
- Art. 328 et 328b du Code des obligations (CO ; RS 220)
- Art. 6, 25, 30, 31 et 32 de la loi fédérale sur la protection des données (nLPD ; RS 235.1), en vigueur depuis le 1er septembre 2023
- Art. 152 al. 2 du Code de procédure civile (CPC ; RS 272)
- Art. 179novies du Code pénal (CP ; RS 311.0)
Jurisprudence
- ATF 139 II 7 (arrêt 8C_448/2012 du 17 janvier 2013), consid. 5 à 7 ; communiqué du Tribunal fédéral
- ATF 130 II 425 et arrêt 6B_536/2009 du 12 novembre 2009, tels que résumés dans l’ATF 139 II 7 consid. 5.2 et 5.3
- Arrêt 4A_518/2020 du 25 août 2021, extraits cités dans le bulletin n° 64 du PPDT genevois
- Arrêt 4A_341/2019 du 15 mai 2020, consid. 4
- CourEDH (Grande Chambre), Barbulescu c. Roumanie, 5 septembre 2017, req. 61496/08
Source institutionnelle
- PFPDT, Guide relatif à la surveillance de l’utilisation d’Internet et du courrier électronique au lieu de travail (cité par le TF dans l’ATF 139 II 7 consid. 5.5)
Un problème juridique ? Une question ? Besoin d’un conseil ? Prenez rendez-vous dès aujourd’hui avec Me Véronique Fontana !
Mots clés: Véronique Fontana, droit du travail, protection des données, avocat, avocat vaud
Commentaires
À propos de ce blog
Véronique Fontana est avocate au Barreau depuis une trentaine d’années et a en parallèle œuvré comme Juge au Tribunal des mineurs dans le canton de Vaud. Elle est membre de la Commission des sanctions de la Fédération suisse des sports équestres. Elle est appelée régulièrement comme experte juridique dans des émissions de télévision et elle fait de la compétition dans le domaine du saut d’obstacle à cheval.