

Faille PHP2Shell : exploiter une faille de sécurité est-il un délit en Suisse ?
Back to the blog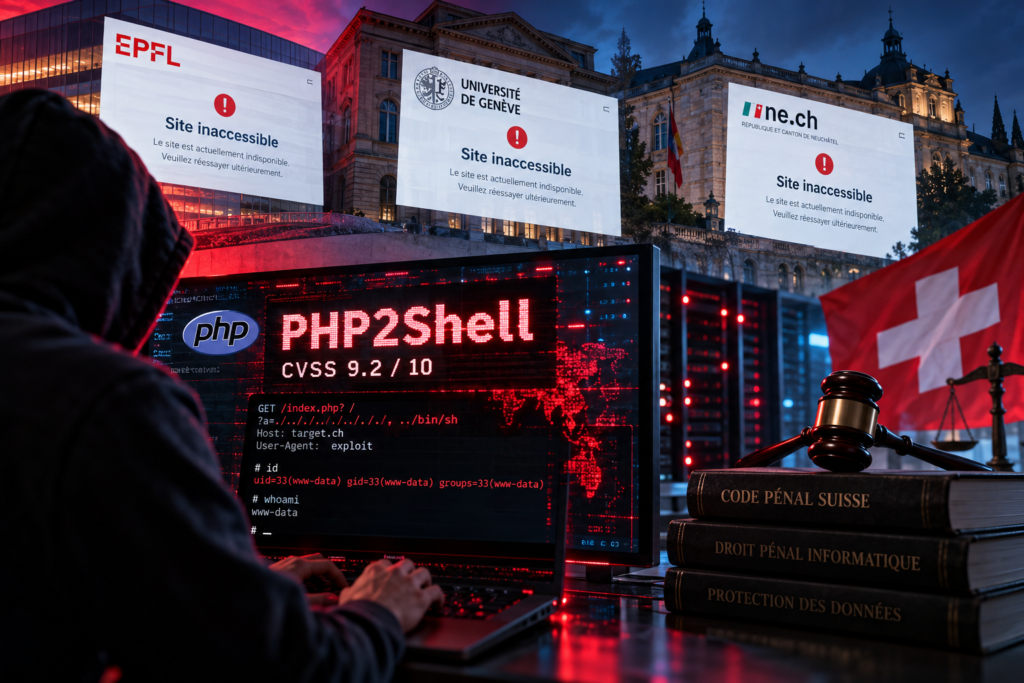
Mercredi 21 octobre 2026, le site de l’EPFL disparaît. Celui de l’Université de Genève aussi, puis des pages de l’État de Neuchâtel. Pas de piratage spectaculaire, pas de rançon : deux failles critiques dans PHP, un langage qui fait tourner environ sept sites web sur dix, viennent d’être rendues publiques. Baptisées PHP2Shell, elles ont reçu un score de gravité de 9,2 sur 10, et des millions de tentatives d’exploitation ont été observées dans les heures qui ont suivi. Des milliers de sites ont préféré se débrancher le temps d’installer le correctif.
Derrière la panique technique, une question simple : si quelqu’un entre dans un serveur par une porte que le logiciel lui-même a laissée ouverte, commet-il une infraction ? Et le propriétaire du serveur, qui n’avait pas fait sa mise à jour, a-t-il lui aussi quelque chose à se reprocher ?
La réponse courte
Oui, exploiter PHP2Shell pour entrer dans un serveur qui ne vous appartient pas est un délit. Le fait que la porte soit mal fermée ne change rien : le Code pénal punit celui qui contourne une protection, même imparfaite. Le Tribunal fédéral l’a confirmé en juin 2026, dans un arrêt qui tombe à pic.
Quant à la victime, elle ne risque pas la prison pour avoir tardé à patcher. Mais selon qui elle est, elle peut avoir des obligations d’annonce strictes, avec des délais qui se comptent en heures.
Ce que fait vraiment la faille
En langage courant : d’habitude, pour exécuter des commandes sur un serveur, il faut un mot de passe ou une clé. Avec PHP2Shell, une requête web bien construite suffit à prendre les commandes sans rien demander à personne.
Le point qui compte pour le droit : le serveur avait des protections. Elles ont simplement un trou.
L’infraction de base : l’accès indu (art. 143bis CP)
Le Code pénal punit celui qui s’introduit sans droit, au moyen d’un dispositif de transmission de données, dans un système informatique appartenant à autrui et spécialement protégé contre tout accès de sa part. Peine maximale : trois ans de privation de liberté ou une peine pécuniaire.
C’est la version numérique de la violation de domicile. Le bien protégé est ce que les juristes appellent la « paix informatique » : le droit de décider qui entre chez soi.
Quatre conditions, chacune avec son piège.
Un système appartenant à autrui. Le Tribunal fédéral lit cette notion largement : l’ordinateur, mais aussi les espaces virtuels de traitement de données et les sous-systèmes auxquels l’auteur n’a pas accès. Un simple compte e-mail est déjà un système au sens de la loi.
Une protection spéciale. C’est le point que les attaquants adorent contester : « il n’y avait pas de vraie protection, j’ai juste exploité un bug ». L’argument ne tient pas. Les mesures doivent correspondre aux normes de sécurité habituelles et être raisonnablement exigibles de l’exploitant, sans atteindre le sommet de la technique. Et surtout, la présence d’une faille n’exclut pas l’existence d’une protection spéciale, précisément parce que les failles sont fréquentes. Un serveur avec authentification, pare-feu et droits d’accès reste protégé, même avec PHP2Shell dedans.
Une intrusion. Il faut contourner la barrière. La manière dont on la désactive importe peu, pourvu que l’acte y soit propre. Envoyer une requête qui exploite la faille, c’est contourner.
Sans droit. Celui qui a l’autorisation du propriétaire ne commet rien. C’est par cette condition que le hacking éthique et les services de sécurité informatique échappent à l’art. 143bis CP. Nuance de taille : « éthique » ne veut pas dire « autorisé ». Tester PHP2Shell sur le site d’une commune « pour voir », puis la prévenir, reste une intrusion sans droit.
L’infraction est intentionnelle, le dol éventuel suffit, et la bonne volonté ne sauve personne : les motivations de l’auteur ne jouent aucun rôle.
L’arrêt de juin 2026 : une faille exploitée depuis l’intérieur
Les faits ressemblent à ce que vivent beaucoup d’entreprises cette semaine. Un employé utilise un script pour exploiter une faille « Oracle » sur son poste de travail, s’élève au rang d’administrateur et installe un logiciel non autorisé, au lieu de passer par la procédure interne de demande d’accès. Pas de vol, pas de sabotage ; il voulait gagner du temps.
Le Tribunal correctionnel de la Broye et du Nord vaudois l’acquitte. Sur appel du Ministère public, la Cour d’appel pénale vaudoise le condamne. Le Tribunal fédéral confirme (6B_120/2026 du 24 juin 2026).
Trois enseignements :
- Même connecté à sa propre session avec ses propres identifiants, on commet un accès indu si l’on pénètre dans une zone réservée à d’autres. Le sous-système réservé aux administrateurs se distingue de la session de l’employé.
- L’utilisation d’un script pour exploiter la faille vaut usage d’un dispositif de transmission de données et constitue un acte d’intrusion.
- Une faille connue de l’entreprise, en cours d’audit et de correction, ne fait pas tomber la protection en dessous du seuil pénal.
Transposé à PHP2Shell : celui qui exploite la faille, de l’extérieur ou de l’intérieur, entre dans le champ de l’art. 143bis CP. Portée à ne pas exagérer : l’arrêt tranche un cas d’élévation de privilèges interne ; il ne dit rien de la peine qu’encourrait l’auteur d’une attaque massive.
Un précédent va dans le même sens : utiliser un mot de passe trouvé par hasard pour lire le compte Gmail de son ex-conjoint est déjà un accès indu (ATF 145 IV 185). La facilité de l’accès n’est pas une excuse.
Quand l’intrusion n’est que le début
L’accès indu est souvent un acte préparatoire. Ce qui suit coûte plus cher :
- Soustraction de données (art. 143 CP) : copier des données protégées dans le but de s’enrichir ou d’enrichir un tiers. Jusqu’à cinq ans, poursuivi d’office.
- Détérioration de données (art. 144bis CP) : modifier, effacer ou rendre inutilisables des données. Jusqu’à trois ans, davantage si le dommage est considérable. Fabriquer ou diffuser un logiciel conçu pour cela est aussi punissable, d’office.
- Utilisation frauduleuse d’un ordinateur (art. 147 CP) : manipuler un système pour provoquer un transfert de valeur, par exemple détourner les paiements d’une boutique en ligne. Jusqu’à cinq ans.
- Extorsion (art. 156 CP) : le ransomware. Chiffrer les données puis réclamer une rançon, c’est de l’extorsion, pas seulement du piratage.
Un piège pour ceux qui « partagent » : l’art. 143bis al. 2 CP punit, d’office cette fois, celui qui met en circulation un programme ou un mot de passe en sachant ou devant présumer qu’il servira à une intrusion. Publier un exploit fonctionnel de PHP2Shell sur un forum, même « pour sensibiliser », peut suffire.
Le côté victime : plainte, annonces et délais
Plainte. L’accès indu simple n’est poursuivi que sur plainte, à déposer dans les trois mois dès que l’auteur est connu (art. 31 CP). Passé ce délai, l’affaire s’arrête. La soustraction de données ou l’extorsion sont en revanche poursuivies d’office.
Annonce à l’OFCS dans les 24 heures. Depuis le 1er avril 2025, les exploitants d’infrastructures critiques doivent annoncer les cyberattaques à l’Office fédéral de la cybersécurité dans les 24 heures suivant leur détection (art. 74a ss LSI). Sont visés notamment les banques, assurances, infrastructures des marchés financiers, prestataires cloud, mais aussi des administrations et services d’approvisionnement. L’annonce s’impose lorsque l’attaque met en péril le fonctionnement de l’infrastructure, a entraîné une manipulation ou une fuite d’informations, ou s’accompagne de chantage. Le refus persistant peut valoir une amende jusqu’à CHF 100 000.
Précision utile : avoir mis son site hors ligne par précaution, sans intrusion constatée, n’est pas une cyberattaque à annoncer. L’obligation naît quand l’attaque a eu lieu et est détectée.
Annonce au PFPDT. Toute entreprise, critique ou non, doit annoncer au Préposé fédéral une violation de la sécurité des données qui entraîne vraisemblablement un risque élevé pour les personnes concernées (art. 24 LPD), dans les meilleurs délais. Fuite de données clients via PHP2Shell : annonce. Serveur de test sans données personnelles : rien.
Et le retard de mise à jour ? La LPD impose une sécurité des données adéquate (art. 8 LPD). Laisser une faille critique ouverte peut, selon les circonstances, violer ce devoir. Une amende pénale (art. 61 let. c LPD) suppose toutefois une violation intentionnelle des exigences minimales fixées par le Conseil fédéral, ce qui reste exceptionnel. Le vrai risque est civil : un client lésé peut réclamer des dommages-intérêts si la négligence est établie. Cela dépend entièrement des faits.
Ce que cela signifie pour vous
Si vous exploitez un site en PHP : patchez, puis vérifiez vos journaux. Si vous constatez une intrusion, notez la date de découverte, elle fait courir les délais. Déposez plainte si vous voulez que l’auteur soit recherché. Vérifiez si vous relevez de la LSI (24 heures) ou si des données personnelles sont touchées (LPD).
Si vous êtes développeur ou chercheur en sécurité : testez vos propres systèmes ou ceux pour lesquels vous avez une autorisation écrite. Un e-mail de courtoisie envoyé après coup ne vaut pas autorisation. Et ne diffusez pas d’exploit fonctionnel.
Si vous êtes simple internaute : les failles touchent les serveurs, pas vos appareils. Vous n’avez rien à faire, sinon accepter que le site de votre université prenne des vacances forcées.
Conclusion
Une faille de sécurité, c’est une fenêtre entrouverte au deuxième étage. Personne ne vous félicitera de l’avoir signalée après être entré par là. En droit suisse, le logement reste protégé même quand la fenêtre ferme mal, et celui qui passe par là ne pourra pas plaider que le propriétaire avait oublié ses mises à jour. Ce qui, convenons-en, ne dispense pas le propriétaire de les faire.
Sources juridiques
- Code pénal suisse (RS 311.0) : art. 31, 143, 143bis, 144bis, 147, 156.
- Loi fédérale sur la sécurité de l’information (LSI, RS 128) : art. 74a ss, en vigueur depuis le 1er avril 2025.
- Loi fédérale sur la protection des données (LPD, RS 235.1) : art. 8, 24, 61 let. c.
- Convention du Conseil de l’Europe sur la cybercriminalité (RS 0.311.43) : art. 2.
- ATF 145 IV 185 (6B_1207/2018) : accès à un compte Gmail avec un mot de passe trouvé par hasard.
- TF 6B_120/2026 du 24 juin 2026 : exploitation d’une faille pour élever ses privilèges, art. 143bis CP.
- Communiqué du Conseil fédéral du 7 mars 2025 sur l’entrée en vigueur de l’obligation de signaler les cyberattaques.
Tags: php2shell, droit pénal informatique, hacking, hacker
Commentaires
À propos de ce blog
Véronique Fontana est avocate au Barreau depuis une trentaine d’années et a en parallèle œuvré comme Juge au Tribunal des mineurs dans le canton de Vaud. Elle est membre de la Commission des sanctions de la Fédération suisse des sports équestres. Elle est appelée régulièrement comme experte juridique dans des émissions de télévision et elle fait de la compétition dans le domaine du saut d’obstacle à cheval.